SSL چیست و چگونه امنیت سایت شما را تضمین میکند؟
4 سال پیش
0
یکی از سوالاتی که این روزها برای بسیاری از مدیران وبسایتها پیش میآید این است که SSL چیست، چرا باید آدرس وبسایت خود را به نسخه امن تغییر دهند و این کار چه مزیتهایی برای آنها به همراه دارد. انتخاب این مسیر با زیرساخت امنیتی سایت گره خورده است؛ چون امنیت یک وبسایت به عوامل متعددی مانند امنیت سرور، کدهای پوسته و اطلاعات پایه و امنیت محیط میزبانی وابسته است و SSL یکی از مهمترین حلقههای این زنجیره است.
SSL چیست؟
گواهی SSL مخفف Secure Sockets Layer و به معنی «لایه اتصال امن» است؛ یک پروتکل امنیت اینترنتی مبتنی بر رمزگذاری که نخستین بار توسط Netscape در سال 1995 به منظور اطمینان از حفظ حریم خصوصی، احراز هویت و یکپارچگی دادهها در ارتباطات اینترنتی ایجاد شد. این پروتکل مجموعهای از قوانین برای برقراری ارتباط ایمن میان سرویسدهنده و سرویسگیرنده در اینترنت است.
SSL اطلاعات مبادلهشده میان مرورگر کاربر و سرور را رمزگذاری میکند و از هرگونه اطلاعات حساس در حال انتقال — مانند جزئیات کارت بانکی، اطلاعات ورود به حساب، دادههای مالی، نام و آدرس — در برابر سرقت و دستکاری محافظت میکند.
برای درک بهتر، فرض کنید در یک خرید اینترنتی قصد ورود به صفحه پرداخت بانکی را دارید و باید اطلاعات کارت خود را وارد کنید. اگر سایت فاقد لایه امنیتی باشد، ممکن است این اطلاعات در میانه راه بدون آنکه متوجه شوید سرقت شود. SSL دقیقاً برای جلوگیری از چنین ریسکی طراحی شده است؛ هرچند امروزه اکثر حسابهای بانکی و درگاههای پرداخت نیز خودشان لایههای امنیتی مستقلی دارند.
وبسایتهای دارای SSL چه تفاوتی دارند؟
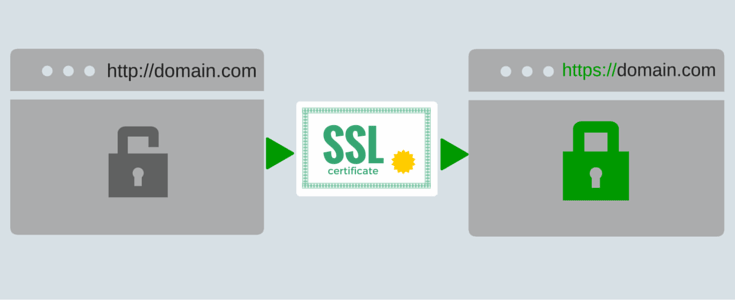
وبسایتی که SSL را پیادهسازی میکند به جای «HTTP» در آدرس خود «HTTPS» دارد. HTTPS مخفف Hyper Text Transfer Protocol Secure است و حرف S در انتهای آن به معنای «امن» بودن اتصال است. جزئیات گواهی از جمله مرجع صدور و نام شرکت صاحب وبسایت را میتوان با کلیک روی نماد قفل در نوار مرورگر مشاهده کرد.
مزایای HTTPS عبارتاند از:
- رمزنگاری اطلاعات کاربران و افزایش امنیت تبادل دادهها
- جلوگیری از سرقت و دستکاری اطلاعات در مسیر انتقال
- افزایش اعتماد بازدیدکنندگان به خدمات و وبسایت
- دریافت امتیاز مثبت سئو و نمایش بهتر در نتایج جستجو
SSL چه کاری میکند؟
از این پروتکل برای امن کردن پروتکلهای غیرامن مانند HTTP استفاده میشود. SSL بر اساس الگوریتمهای رمزنگاری، روی دادههای خامی که قرار است از یک کانال ارتباطی غیرامن مانند اینترنت عبور کنند اعمال میشود و محرمانه ماندن دادهها در طول انتقال را تضمین میکند.
به بیان دیگر، شرکتی که صلاحیت صدور و اعطای گواهیهای دیجیتال SSL را دارد، برای هر یک از دو طرفی که قرار است ارتباط شبکهای امن داشته باشند، گواهیهای مخصوص سرویسدهنده و سرویسگیرنده صادر میکند و با مکانیزمهای احراز هویت خاص خود، هویت هر طرف را برای طرف مقابل تأیید میکند.
SSL چگونه کار میکند؟
برقراری ارتباط امن SSL فرایندی چندمرحلهای است که در آن کلیدهای رمزگذاری میان کاربر و سرور هماهنگ میشوند:
- سروری که SSL را فعال میکند، ابتدا یک کلید عمومی میسازد.
- کلید عمومی همراه با درخواست گواهینامه SSL به یکی از مراجع صدور گواهینامه (Certificate Authority) معتبر ارسال میشود.
- مرجع صدور، قابل اعتماد بودن و امنیت سرور را میسنجد و سپس کلید عمومی را رمزگذاری کرده و برای سرور ارسال میکند تا در انتقال اطلاعات از آن استفاده کند؛ به این کلید جدید، کلید امنیتی گفته میشود.
- هر وقت کاربر بخواهد از طریق SSL به سایت دست یابد، ابتدا کامپیوتر کاربر یک کلید عمومی برای سرور ارسال میکند؛ هر کامپیوتر کلید مخصوص به خود را دارد.
- سرور این کلید عمومی را با کلید امنیتی خود ترکیب میکند، یک کلید امنیتی جدید میسازد و آن را به کامپیوتر کاربر بازمیگرداند.
- از این پس تمام اطلاعاتی که میان کاربر و سرور جابهجا میشود با این کلید جدید رمزگذاری میشود.
نکته کلیدی در این فرایند جفتکلید عمومی/خصوصی است: کلید عمومی وبسایت (Public Key) رمزگذاری را ممکن میکند و دستگاه کاربر آن را مشاهده کرده و برای ایجاد کلیدهای رمزگذاری امن با وبسرور استفاده میکند. در مقابل، وبسرور کلید خصوصی (Private Key) خود را بهصورت مخفی نگه میدارد؛ این کلید، دادههای رمزگذاریشده را رمزگشایی میکند تا اطلاعات سالم به مقصد برسند.
گواهی SSL شامل چه اطلاعاتی است؟
- نام دامنهای که گواهی برای آن صادر شده است
- شخص، سازمان یا دستگاهی که گواهی برای او صادر شده است
- سازمان صادرکننده گواهینامه
- تاریخ صدور گواهینامه
- تاریخ انقضای گواهی و موارد تکمیلی
- کلید عمومی
انواع گواهینامههای SSL
گواهینامه اعتبارسنجی دامنه (DV)
در Domain Validation تنها مالکیت دامنه (معمولاً از طریق ایمیل) بررسی و تأیید میشود و هیچ مرحله بررسی هویت دیگری انجام نمیگیرد. به علت کوتاه بودن مراحل تأیید، هزینه صدور این نوع بسیار پایین است و برای وبسایتهای عمومی، سایتهای شخصی و فروشگاههای کوچک مناسب است.
گواهینامه اعتبارسنجی سازمانی (OV)
در Organization Validation اطلاعات سازمان متقاضی بهوسیله شرکت ارائهدهنده گواهینامه بررسی میشود تا تأیید شود سازمان بهطور کامل و رسمی ثبت شده است. این نوع برای شرکتها و کسبوکارهای شرکتی اعتبار و اعتماد بالاتری ایجاد میکند.
گواهینامه اعتبارسنجی گسترده (EV)
در Extended Validation شخصیت حقوقی درخواستکننده بهطور کامل بررسی میشود؛ بانکها، وزارتخانهها و شخصیتهای حقوقی میتوانند مدارک ثبتی، قانونی و هویتی خود را ارائه کنند و این گواهی را دریافت کنند. شرایط صدور بر اساس استاندارد مشخصی تعیین شده و احراز هویت بسیار سختگیرانه است؛ در مرورگر کاربران نام رسمی سازمان نیز قابل نمایش میشود. این نوع هزینه صدور بالاتری دارد و در مقابل بالاترین سطح اعتبار را ایجاد میکند.
گواهینامه Wildcard
گواهی Wildcard این امکان را فراهم میکند که به همراه دامنه اصلی، تمام زیردامنههای آن نیز تحت پوشش یک گواهی قرار گیرند؛ برای مثال یک گواهی Wildcard میتواند همزمان test.ir، shop.test.ir و blog.test.ir را پوشش دهد، در حالی که گواهی تکدامنه فقط یکی از آنها را پوشش میدهد.
گواهینامه چنددامنهای (MDC)
با Multi-Domain SSL Certificate میتوان برای دامنههایی که روی یک سرور تنظیم شدهاند، تا ۱۰۰ دامنه مختلف را با یک گواهی پوشش داد؛ گزینهای مناسب برای کسبوکارهایی که چندین دامنه مستقل مدیریت میکنند.
گواهینامه UCC
گواهی UCC نیز مانند MDC تا ۱۰۰ دامنه روی یک IP را پوشش میدهد و مانند گواهی EV، اعتماد بیشتری در مرورگر کاربران ایجاد میکند.
SSL و سئو؛ نگاه گوگل به امنیت کاربران
گوگل بارها اهمیت امنیت کاربران را تأیید کرده و وبسایتهایی که از این پروتکل برای امنیت اطلاعات کاربران استفاده میکنند را به وبسایتهای فاقد آن ترجیح میدهد. در نتیجه نصب SSL یک سیگنال مثبت برای سئوی وبسایت است و میتواند به دیدهشدن بهتر در نتایج جستجو، افزایش اعتماد کاربران و بهبود تجربه کاربری کمک کند.
همچنین داشتن نماد اعتماد الکترونیکی در کنار اتصال امن HTTPS، اطمینان کاربران را دوچندان میکند (راهنمای دریافت اینماد).
چگونه گواهینامه SSL دریافت کنیم؟
اولین قدم برای دریافت گواهی SSL، تعیین نوع گواهینامه موردنیاز است. به عنوان مثال اگر محتوای وبسایت روی دامنهها یا زیردامنههای مجزا قرار دارد، به نوع متفاوتی از گواهینامه نیاز خواهید داشت. ارائهدهندگان خدمات SSL سرویسهای متنوعی پیشنهاد میکنند که تفاوت اصلی آنها در میزان تضمین و تعداد دامنهها و زیردامنههای قابل پوشش است.
استفاده از گواهینامههای SSL استاندارد برای اغلب وبسایتها کفایت میکند؛ اما شرکتهایی که در حوزههای تخصصی و قانونمند مانند امور مالی و بیمه فعالیت میکنند باید در انتخاب گواهی دقت بیشتری داشته باشند. هزینه خرید گواهینامههای SSL متفاوت است و دوره تمدید اغلب آنها یک یا دو ساله است.
مراحل کامل انتخاب، دریافت و نصب گواهینامه — از تولید CSR تا فعالسازی HTTPS و رفع خطاهای رایج — در مقاله راهنمای کامل دریافت گواهینامه SSL بهصورت گامبهگام توضیح داده شده است.